Autenticação multifator (MFA): tendências para o que vem por aí
A defesa mais barata com o maior retorno
· 3 min de leitura · 7 visualizações
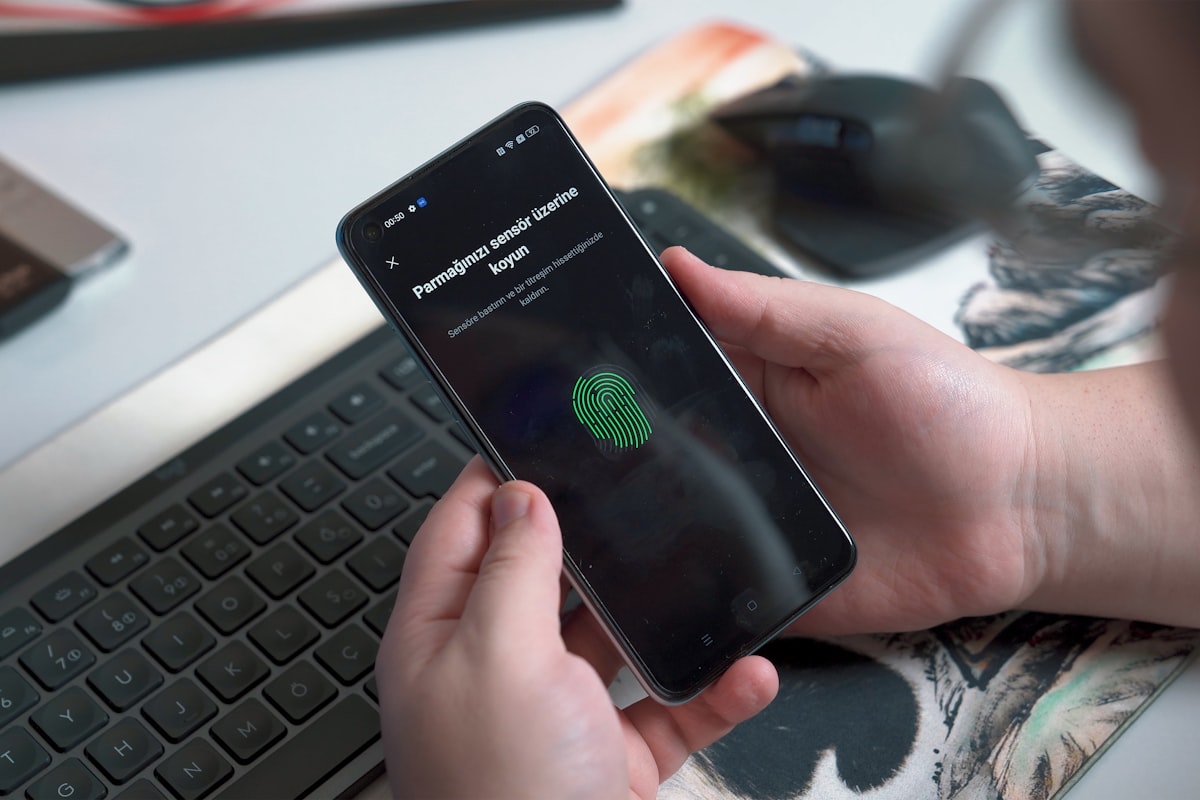
O cenário de Autenticação multifator (MFA) muda rápido. Reunimos os movimentos que mais devem pesar daqui pra frente.
MFA exige uma segunda prova de identidade além da senha (um código, uma chave física, biometria) — sozinho, esse controle já bloqueia a esmagadora maioria das invasões baseadas em senha vazada ou adivinhada.
O que observar
- MFA bloqueia a grande maioria dos ataques baseados apenas em senha comprometida ou reutilizada.
- Aplicativos autenticadores (TOTP) são mais seguros do que SMS, que pode ser interceptado via troca de SIM.
- Contas de administrador e acesso a sistemas financeiros devem ter MFA obrigatório, sem exceção.
- Chaves de segurança físicas (FIDO2) oferecem a proteção mais forte contra phishing avançado hoje disponível.
- Implementar MFA sem treinar o time gera resistência — explicar o "porquê" reduz drasticamente reclamações e bypass informal.
Se uma empresa só pode implementar um controle de segurança este ano, MFA em contas críticas é o de melhor custo-benefício.
Nem toda tendência em torno de Autenticação multifator (MFA) vai se confirmar no ritmo que o mercado promete — parte do trabalho de acompanhar essa área é filtrar hype de mudança estrutural real. Um bom teste prático: perguntar se a tendência resolve um problema que sua equipe já sente hoje.
A autenticação multifator (MFA) exige que o usuário comprove sua identidade por mais de um fator independente: algo que ele sabe (senha), algo que ele possui (celular, token físico) ou algo que ele é (biometria). Mesmo quando uma senha é roubada por phishing ou vazamento, o MFA impede o acesso indevido na maioria dos casos, pois o invasor não tem o segundo fator. Para pequenas empresas, ativar MFA em e-mail corporativo, sistemas financeiros e painéis administrativos é uma das medidas de maior custo-benefício em segurança, já que muitos serviços já oferecem o recurso gratuitamente.
Existem diferentes métodos de segundo fator, com níveis de segurança distintos: códigos por SMS são melhores que nada, mas vulneráveis a golpes de troca de chip (SIM swap); aplicativos autenticadores baseados em TOTP (como Google Authenticator) são mais seguros; e chaves físicas compatíveis com o padrão FIDO2/WebAuthn oferecem a maior resistência a phishing, pois validam também o domínio do site acessado. A NIST, agência americana de padrões, publica diretrizes técnicas sobre autenticação digital adotadas como referência mundial.
Perguntas frequentes
- O que muda na prática com Autenticação multifator (MFA)?
- Aplicativos autenticadores (TOTP) são mais seguros do que SMS, que pode ser interceptado via troca de SIM.
- O que muda na prática com Autenticação multifator (MFA)?
- Implementar MFA sem treinar o time gera resistência — explicar o "porquê" reduz drasticamente reclamações e bypass informal.
Esta matéria faz parte da cobertura de autenticação multifator (mfa) assinada por Rafael Tanaka na Revista SmartWeb — acompanhe as próximas colunas sobre o tema para aprofundar cada um dos pontos levantados aqui.
Fontes e leitura complementar
Baixe gratuitamente o Panorama da Tecnologia nas Pequenas e Médias Empresas Brasileiras — 2026/2027
Dados reais sobre IA, automação, segurança e gestão nas pequenas e médias empresas brasileiras.
Quero o relatório completo
Sobre o autor
Rafael Tanaka
Rafael Tanaka é colunista de segurança da informação, com foco em cibersegurança prática para empresas de todos os tamanhos — da LGPD ao dia a dia de um time de TI enxuto.
Continue explorando
Cultura de segurança sem treinamento punitivo em 2027: sinais que merecem atenção
O que observar no mercado sem confundir novidade com prioridade operacional. Foco: transformar colaboradores em participantes da defesa.
Rafael Tanaka · 11/10/2026 · Exclusivo
Operação de filas e processamento assíncrono em 2027: sinais que merecem atenção
O que observar no mercado sem confundir novidade com prioridade operacional. Foco: absorver picos e desacoplar tarefas com rastreabilidade.
Diego Almeida · 11/10/2026
Formulários que convertem e respeitam privacidade em 2027: sinais que merecem atenção
O que observar no mercado sem confundir novidade com prioridade operacional. Foco: reduzir abandono com coleta proporcional e transparente.
Beatriz Nogueira · 11/10/2026
Comentários (0)
Entre para deixar um comentário.
Nenhum comentário ainda — seja o primeiro a comentar.