5 erros comuns em Segurança em ambientes de nuvem (e como evitar)
A responsabilidade que a nuvem não assume por você
· 3 min de leitura · 6 visualizações
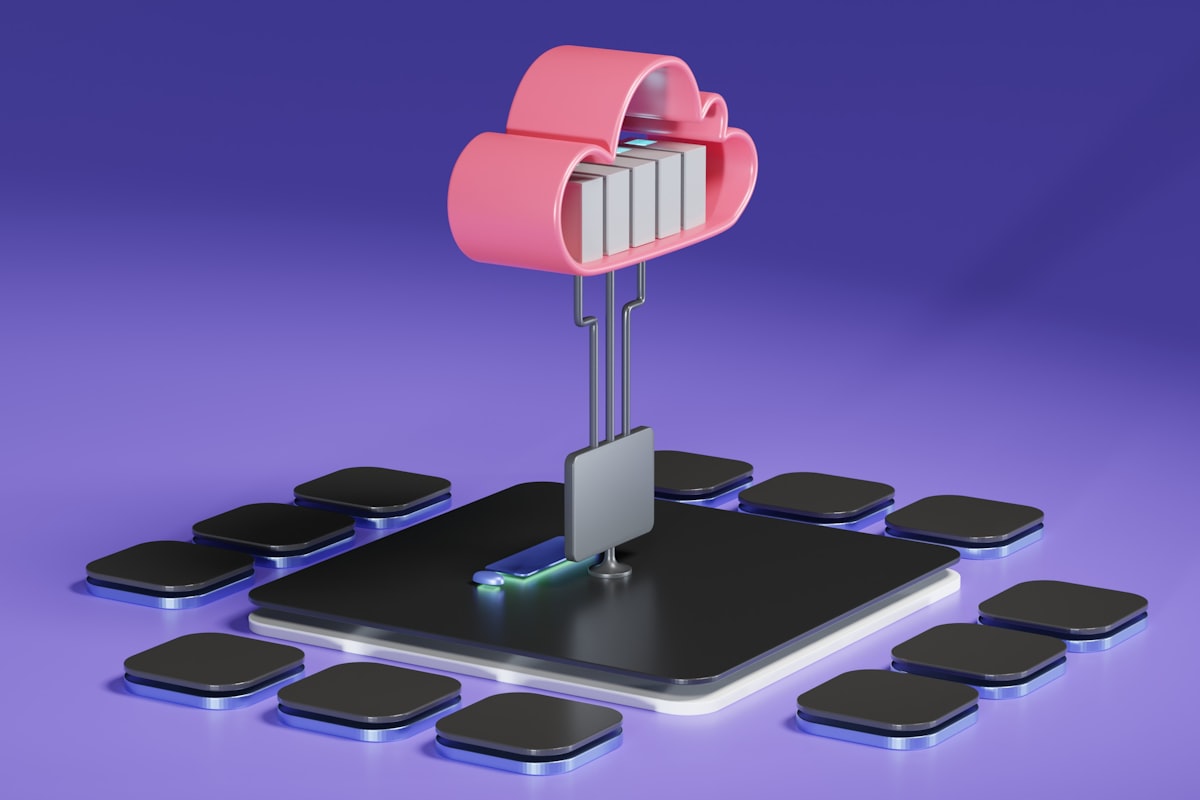
Nem todo projeto envolvendo Segurança em ambientes de nuvem dá errado por falta de conhecimento técnico — na maioria das vezes, é por repetir os mesmos erros básicos.
Provedores de nuvem protegem a infraestrutura física e a plataforma, mas a configuração de acesso, dados e aplicações continua sendo responsabilidade de quem usa o serviço — é o chamado modelo de responsabilidade compartilhada.
Os tropeços mais comuns
- Ignorar que buckets de armazenamento configurados como públicos por engano são uma das causas mais comuns de vazamento em nuvem.
- Ignorar que princípio do menor privilégio deve guiar toda permissão concedida a usuários e serviços na nuvem.
- Ignorar que criptografar dados em repouso e em trânsito é padrão mínimo esperado, não um diferencial opcional.
- Ignorar que revisar periodicamente quem tem acesso a quê evita o acúmulo de permissões esquecidas ao longo do tempo.
- Ignorar que logs de auditoria da nuvem devem ser monitorados ativamente, não só armazenados para eventual consulta.
Continue esta análise e tenha acesso ao acervo da Revista SmartWeb.
Como assinante, você lê matérias exclusivas e acompanha as edições digitais com o plano aplicável ao seu acesso.
Planos de leitura a partir de R$ 9,90/mês.
Conhecer os planosConsulte as condições e a política de cancelamento.
Baixe gratuitamente o Panorama da Tecnologia nas Pequenas e Médias Empresas Brasileiras — 2026/2027
Dados reais sobre IA, automação, segurança e gestão nas pequenas e médias empresas brasileiras.
Quero o relatório completo
Sobre o autor
Rafael Tanaka
Rafael Tanaka é colunista de segurança da informação, com foco em cibersegurança prática para empresas de todos os tamanhos — da LGPD ao dia a dia de um time de TI enxuto.
Continue explorando
Os custos ocultos de ignorar Cultura de segurança sem treinamento punitivo
Uma análise das consequências técnicas, financeiras e organizacionais de adiar decisões importantes. Foco: transformar colaboradores em participantes da defesa.
Rafael Tanaka · 12/10/2026
Os custos ocultos de ignorar Operação de filas e processamento assíncrono
Uma análise das consequências técnicas, financeiras e organizacionais de adiar decisões importantes. Foco: absorver picos e desacoplar tarefas com rastreabilidade.
Diego Almeida · 12/10/2026
Os custos ocultos de ignorar Formulários que convertem e respeitam privacidade
Uma análise das consequências técnicas, financeiras e organizacionais de adiar decisões importantes. Foco: reduzir abandono com coleta proporcional e transparente.
Beatriz Nogueira · 12/10/2026
Comentários (0)
Entre para deixar um comentário.
Nenhum comentário ainda — seja o primeiro a comentar.